
真實經驗分享:我是個獨立開發者,在家裡的伺服器上運行 OpenClaw 管理多個專案。某天早上發現伺服器被入侵——因為我忘了更新一個測試用的弱密碼帳號。損失不大,但嚇出一身冷汗。從那之後,我花了整整一天研究 OpenClaw 的安全設定,建立了多層防護機制。現在即使有人拿到我的 API Token,也無法觸及核心系統。
在 2026 年的 AI 自動化時代,我們的 AI 助理擁有前所未有的權限——讀取郵件、操作行事曆、發送訊息、甚至執行程式碼。這種便利性的另一面是巨大的安全風險。如果一個惡意攻擊者控制了你的 AI Agent,等於同時控制了你的數位生活。
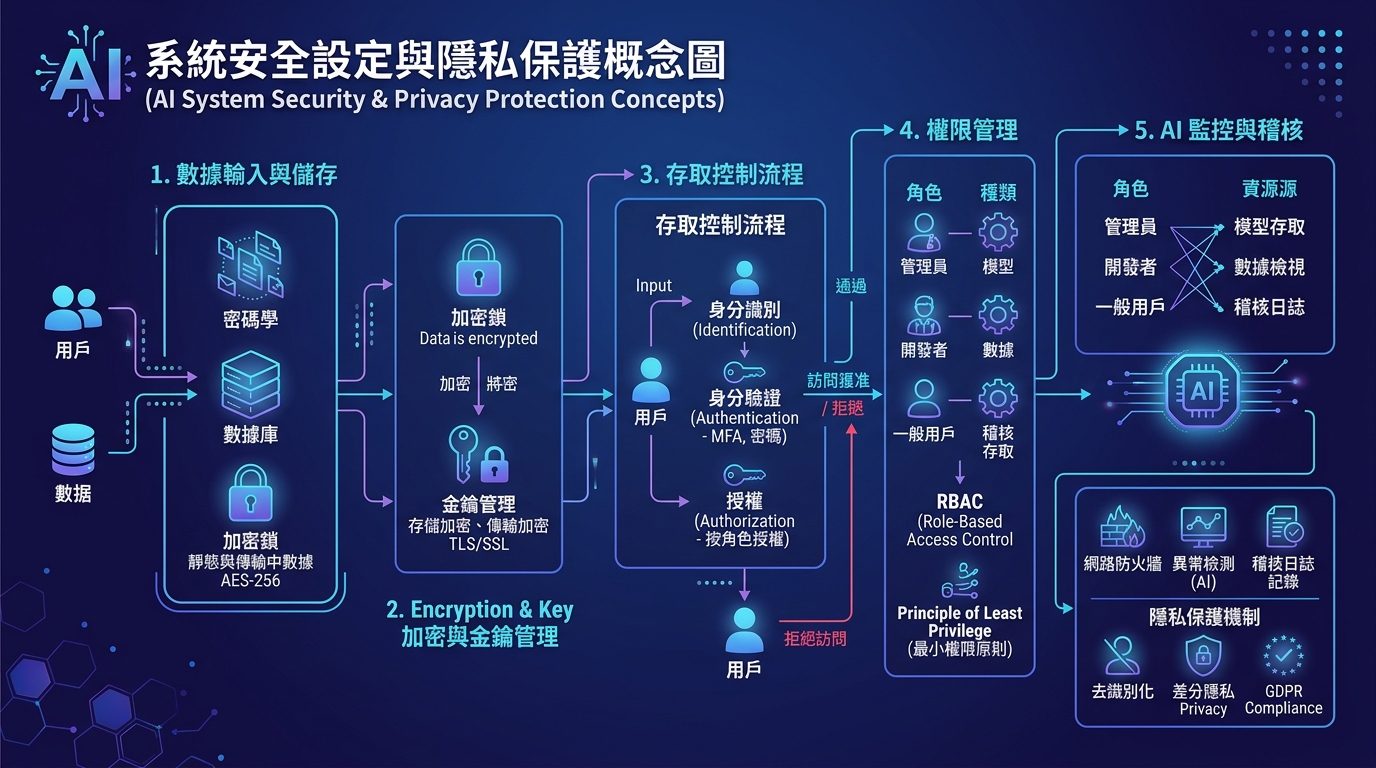
OpenClaw 的安全架構總覽
OpenClaw 採用多層安全架構,從底層系統到應用層級都有對應的防護機制:
- 執行環境隔離:每個 Agent 運行在獨立的沙箱環境中,限制檔案系統與網路存取
- 權限最小化原則:每個 Skill 只能存取執行其功能所需的最低權限資源
- 通訊加密:所有對外連線強制使用 TLS 1.3,API 金鑰與 Token 加密儲存
- 操作審計日誌:完整的操作記錄,便於事後追查與異常檢測
- 多因素認證(MFA):關鍵操作需要額外驗證,防止單點失效
根據 OWASP 2026 年十大安全風險,AI 系統的提示注入(Prompt Injection)、權限提升、與敏感資料外洩是最需要關注的威脅。OpenClaw 的架構設計對這些風險都有針對性的防護。
十大安全設定最佳實踐
1. 使用專屬非 root 帳號運行
永遠不要用 root 或管理員帳號運行 OpenClaw。建立一個專用的低權限使用者:
sudo useradd -r -s /bin/false openclaw-user
sudo mkdir -p /opt/openclaw
sudo chown openclaw-user:openclaw-user /opt/openclaw
# 使用 systemd 或類似機制以該用戶身份運行 openclaw
2. API 金鑰與密碼的安全管理
切勿將 API 金鑰寫入程式碼或版本控制。使用環境變數或專用的密鑰管理工具:
# 使用 .env 檔案(確保已加入 .gitignore)
# ~/.openclaw/.env
OPENAI_API_KEY=sk-xxxxxxxxxxxx
GOOGLE_CLIENT_SECRET=xxxxxxxxxxxx

# 更進階:使用系統密鑰管理工具
# macOS: security add-generic-password -s "openclaw-api-key" -a "$USER" -w "your-key"
# Linux: secret-tool store --label="OpenClaw API Key" service openclaw key api_key
3. 網路隔離與防火牆設定
限制 OpenClaw 的對外連線範圍。使用防火牆規則只允許必要的 API 端點:
# UFW 範例
sudo ufw allow out 443/tcp to api.openai.com
sudo ufw allow out 443/tcp to api.telegram.org
sudo ufw deny out 3306/tcp  # 禁止直接連接外部資料庫
4. 啟用操作日誌與監控
設定詳細的操作審計日誌,並定期檢視異常行為:
# ~/.openclaw/config.yaml
security:
  audit_log:
    enabled: true
    path: "/var/log/openclaw/audit.log"
    retention_days: 90
    log_level: "INFO"
    include:
      - api_calls
      - file_access
      - credential_usage
      - agent_actions
  alert_on:
    - unauthorized_access_attempt
    - credential_access_outside_work_hours
    - suspicious_api_call_patterns
5. 限制 Agent 的執行權限
為每個 Agent 設定明確的允許/拒絕列表:
# ~/.openclaw/agents/main/security.yaml
permissions:
  allowed_skills:
    - google-calendar
    - telegram
    - weather
  denied_skills:
    - file-delete  # 禁止刪除檔案
    - shell-exec   # 禁止執行任意 shell 指令

  allowed_channels:
    - telegram:my_personal_bot
    - slack:my_workspace
  denied_channels: []

  max_file_access:
    paths:
      - "~/.openclaw/workspace/*"
      - "~/documents/*"
    blocked_paths:
      - "~/.ssh/*"
      - "~/.*"  # 禁止存取隱藏目錄
6. 啟用自動更新與漏洞掃描
保持 OpenClaw 與所有 Skill 的最新版本:
# 設定自動更新檢查
openclaw config set auto_update.check_interval "24h"
openclaw config set auto_update.security_only true

# 手動檢查更新
openclaw update check
openclaw update apply --security
7. 備份與災難恢復計畫
定期備份關鍵設定與記憶檔案:
#!/bin/bash
# backup-openclaw.sh
BACKUP_DIR="/backups/openclaw/$(date +%Y%m%d)"
mkdir -p "$BACKUP_DIR"
cp -r ~/.openclaw/workspace "$BACKUP_DIR/"
cp -r ~/.openclaw/skills "$BACKUP_DIR/"
cp ~/.openclaw/config.yaml "$BACKUP_DIR/"
tar -czf "$BACKUP_DIR.tar.gz" "$BACKUP_DIR"
# 上傳到異地備份或雲端儲存
8. 使用 Docker 隔離運行環境
對於生產環境,強烈建議使用 Docker 容器化部署:
docker run -d \
  --name openclaw \
  --user 1000:1000 \
  --read-only \
  --tmpfs /tmp:noexec,nosuid,size=100m \
  -v /opt/openclaw-data:/data:rw \
  -v /opt/openclaw-config:/config:ro \
  --network restricted \
  openclaw/openclaw:latest
9. 社交工程攻擊防範
AI 系統面臨獨特的提示注入攻擊(Prompt Injection)——攻擊者透過精心設計的輸入,試圖讓 AI 洩露敏感資訊或執行惡意操作。OpenClaw 內建了輸入過濾機制,但你仍應:
- 教育團隊成員識別可疑的 AI 互動請求
- 為公開渠道(如 Discord Bot)設定嚴格的權限限制
- 定期檢視 AI 的輸入/輸出日誌,尋找異常模式
- 對涉及敏感操作的指令(如轉帳、刪除資料)強制人工確認
10. 定期安全審計
每季度執行一次完整的安全審計:
- 檢視所有已安裝 Skill 的來源與版本
- 檢查 API 金鑰的權限範圍是否過大
- 檢視操作日誌中的異常行為
- 確認備份系統正常運作
- 更新所有密碼與 Token
安全設定檢查清單
部署 OpenClaw 前,確認以下項目:
- ☐ 使用專用低權限帳號運行
- ☐ API 金鑰儲存在環境變數或密鑰管理工具中
- ☐ 啟用操作審計日誌
- ☐ 設定 Agent 權限限制(白名單模式)
- ☐ 啟用自動安全更新
- ☐ 建立定期備份機制
- ☐ 使用 Docker 或虛擬機隔離
- ☐ 設定防火牆規則限制對外連線
- ☐ 為關鍵操作啟用人工確認
- ☐ 建立安全事件應變計畫
結語
安全不是一個「設定完成就忘記」的項目,而是需要持續關注的過程。OpenClaw 提供了強大的安全基礎架構,但最終的安全防線是你的安全意識與最佳實踐。記住:便利與安全永遠需要平衡,不要為了方便而犧牲安全。
開始檢視你的 OpenClaw 安全設定,確保你的 AI 助理是可靠的夥伴,而非潛在的漏洞。如果你想了解更多進階應用,歡迎閱讀我們的 《OpenClaw vs AutoGPT 比較》 或 《OpenClaw + GitHub 整合》 教學,打造安全且強大的自動化生態系統。
最後更新:2026年5月17日


