
📌 本文重點
- OpenClaw 企業安全設定從權限、資料、稽核三大面向著手。
- RBAC 角色權限能讓不同部門只存取需要的資料與功能。
- 資料加密、定期備份與合規報告是通過 ISO 27001 與個資法的關鍵。
- 完整稽核日誌可協助企業在 72 小時內追溯異常事件。
當企業開始導入 AI 與自動化工具時,資訊安全往往是最先被忽略、卻也最關鍵的環節。OpenClaw 作為一個多代理人協作平台,能夠串接 CRM、客服、行銷、財務等核心系統,這也意味著它會接觸到大量敏感資料。如果權限設定不當、資料保護不足,一次設定疏失就可能讓企業面臨資料外洩、合規罰款,甚至品牌信任崩解的風險。根據 Gartner 2025 年的研究,全球已有超過 67% 的企業在導入 AI 時將「安全與合規」列為首要評估項目,而 Forrester 2026 年的報告更指出,80% 的資料安全事件來自於內部權限管理不當,而非外部駭客攻擊。因此,OpenClaw 安全設定不應該是導入後的「補救措施」,而是規劃階段就要同步設計的基礎架構。
企業級安全設定可以分為三個層次:誰能進來(身份與權限)、資料放在哪(儲存與隔離)、以及發生了什麼事(稽核與追蹤)。OpenClaw 支援多層級權限管理、資料加密、私有化部署與詳細操作日誌,讓企業可以根據自身法遵需求與風險承受度,建立一套穩固的安全防線。無論是中小型企業首次導入,或是大型組織進行多部門擴展,這套安全設定都能協助你在效率與風險之間取得平衡。接下來,我們將從權限管理、資料保護、稽核合規與最佳實踐四個面向,深入解析如何為 OpenClaw 建立企業級安全架構。
為什麼企業需要先規劃 OpenClaw 安全設定?
企業導入 OpenClaw 前若沒有先規劃安全設定,等於把各部門的資料與流程敞開給所有使用者。最直接的風險是資料越權存取:行銷人員可能看到財務報表、約聘人員可能接觸到客戶個資,而離職員工的帳號若沒有即時回收,更會成為長期的安全漏洞。根據 IBM 2025 年資料外洩成本報告,內部威脅所造成的平均損失比外部攻擊高出 28%,而修復時間也長達 287 天。這些數字說明,安全設定不是 IT 部門的「額外工作」,而是影響企業營運連續性的核心議題。
除了內部風險,法遵要求也讓安全設定變得刻不容緩。台灣個人資料保護法、歐盟 GDPR、以及 ISO 27001、SOC 2 等國際標準,都對資料存取、加密、備份與稽核提出明確要求。OpenClaw 的安全設定功能,正是為了協助企業符合這些規範而設計。例如,透過角色權限管理,企業可以落實「最小權限原則」;透過資料加密與異地備份,可以確保資料在傳輸與靜態儲存時都受到保護;透過操作日誌,則能在發生事件時快速回應主管機關的查核。想要進一步了解企業導入 OpenClaw 的完整路徑,可以參考 OpenClaw 企業導入攻略,從評估到落地一併規劃安全架構。
OpenClaw 的權限管理如何運作?
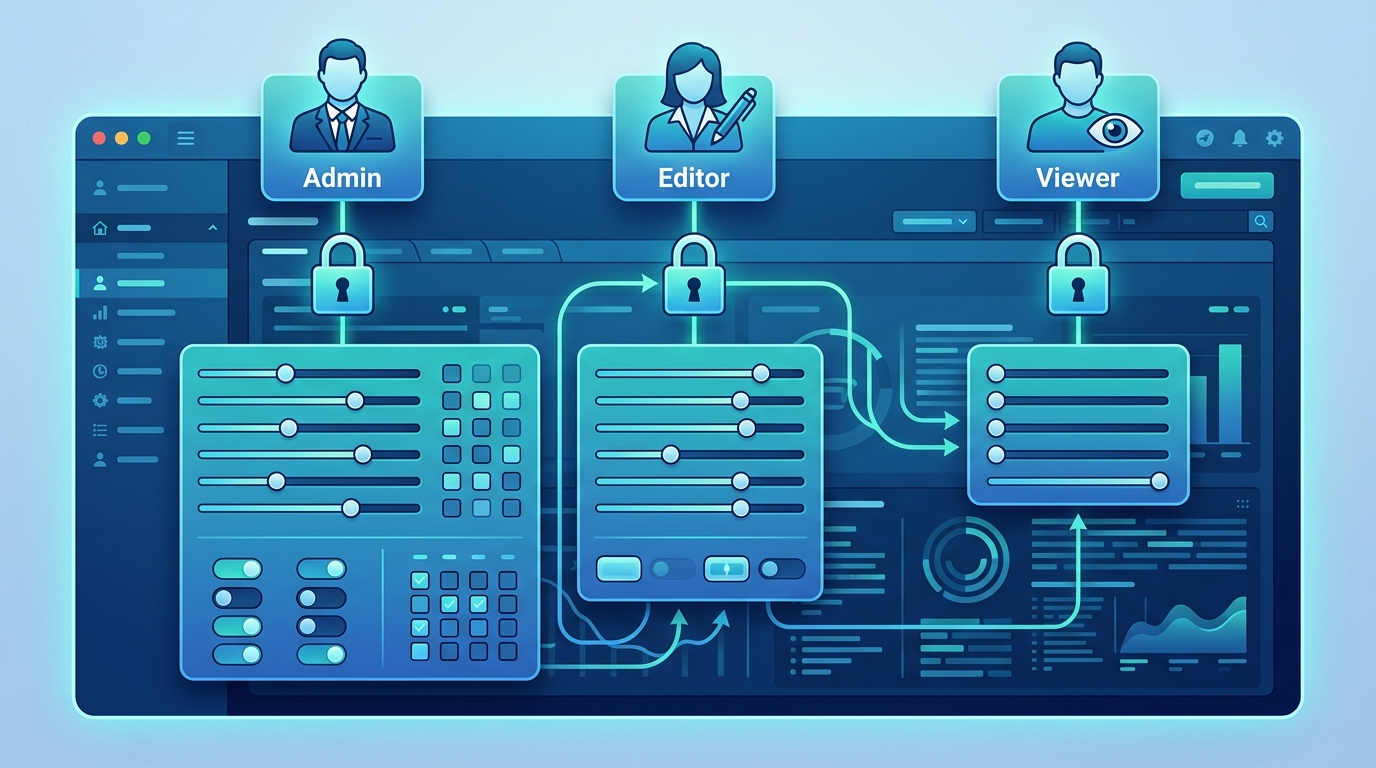
OpenClaw 採用 RBAC(Role-Based Access Control)角色權限控管,讓管理者可以根據部門、職級與專案需求,為每位使用者分配最適合的角色。常見的角色分為四個層級:超級管理員(Super Admin)擁有平台所有設定權限;部門管理員(Department Admin)可以管理自己部門的 Agent 與資料;一般使用者(Editor)可以執行被授權的任務但無法更改設定;檢視者(Viewer)則只能查看報表與結果。這種分層設計能確保「需要知道的人才有權限」,大幅降低內部資料外洩的風險。
在實務設定上,建議企業先盤點所有會使用 OpenClaw 的部門與職能,再對應到角色。例如,行銷部門需要操作社群自動化與內容生成,可以給予 Editor 角色;客服部門需要查看對話紀錄但不需要修改流程,可以給予 Viewer 角色;IT 或資安部門則需要 Super Admin 或 Department Admin 權限,以便管理連線、API 金鑰與稽核設定。此外,OpenClaw 也支援單一連線層級的權限設定,企業可以針對特定的 Google Sheets、CRM 或資料庫連線,限制只有特定角色能存取。想要學習如何串接不同系統並設定權限,可以參考 n8n 自動化工作流入門,建立安全的自動化流程。
資料保護與隱私設定該怎麼規劃?
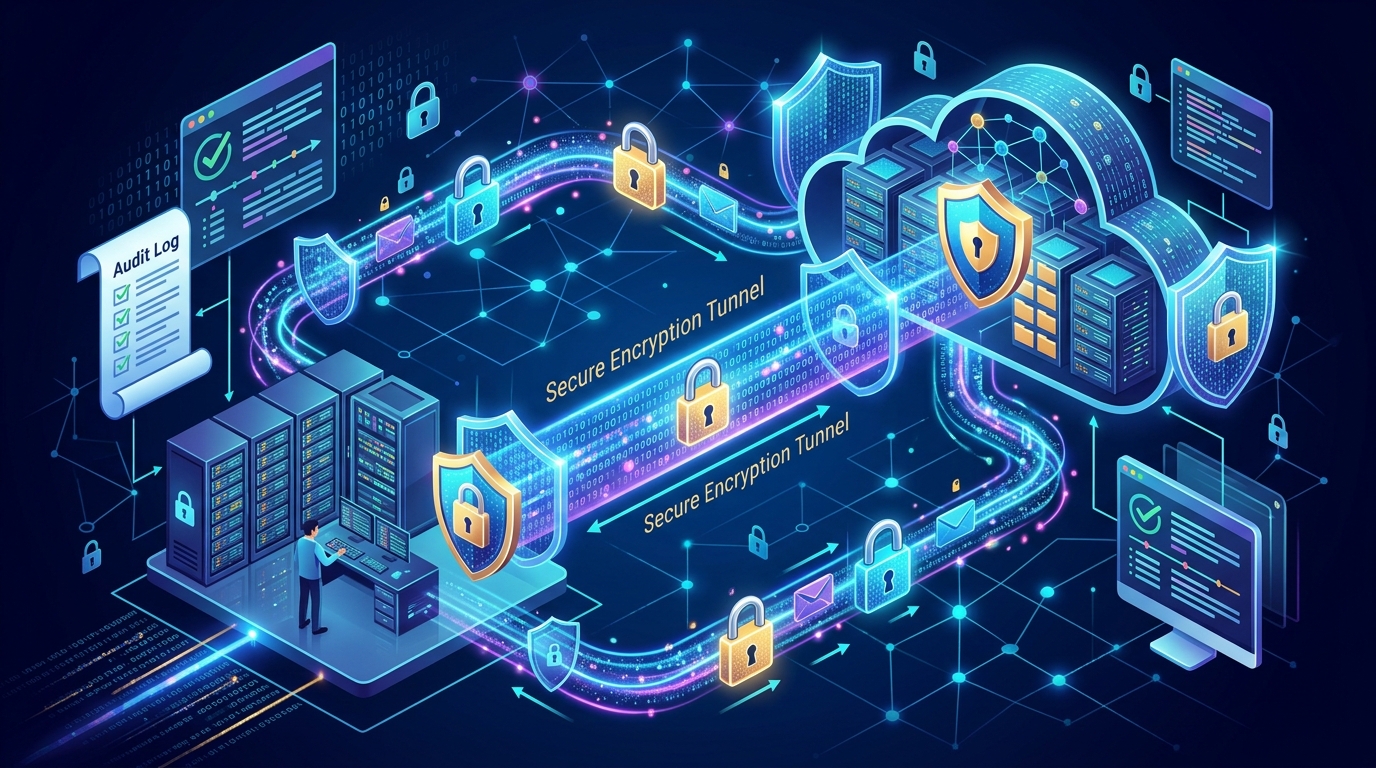
資料保護是 OpenClaw 安全設定的第二道防線。企業需要同時關注「傳輸中的資料」與「靜態儲存的資料」。在傳輸方面,OpenClaw 預設使用 TLS 1.3 加密所有 API 與網頁連線,確保資料在平台與外部系統之間傳輸時不會被攔截。在靜態儲存方面,建議啟用 AES-256 加密,並將加密金鑰交由企業自行管理或託管於合格的 KMS(Key Management Service)中。這樣即使伺服器實體被取得,資料也無法被直接解讀。
除了加密,資料隔離與備份策略也同樣重要。OpenClaw 支援多專案與多部門的資料隔離,企業可以為不同品牌、事業單位或客戶建立獨立的工作空間,避免資料交叉污染。在備份方面,建議採用 3-2-1 原則:至少保留 3 份資料副本、使用 2 種不同儲存媒介、其中 1 份存放於異地。根據 NIST 網路安全框架(CSF)的建議,完整的備份與復原計畫是「復原(Recover)」功能的核心,能幫助企業在勒索軟體或系統故障後,於 4 小時內恢復核心服務。想了解更多關於 OpenClaw 如何協助不同部門安全協作,可以參考 OpenClaw 多 Agent 協作。
如何建立稽核日誌與合規報告?
稽核日誌是企業資安的最後一塊拼圖。OpenClaw 會自動記錄所有使用者的登入時間、IP 位址、操作行為、資料存取紀錄與 Agent 執行結果,並以結構化格式儲存於不可任意修改的日誌系統中。這些紀錄不僅能協助管理者追蹤「誰在什麼時間做了什麼事」,更能在異常事件發生時,於 72 小時內完成根因分析與影響範圍評估。根據 ISO 27001 控制項 A.8.15 的要求,組織應建立事件日誌、保護日誌內容,並定期審查以偵測異常行為。
在合規報告方面,OpenClaw 提供可匯出的權限報告、存取紀錄報告與資料處理活動報告,方便企業在應對客戶稽核、主管機關查核或 ISO 27001、SOC 2 認證時提供證據。建議企業每季度執行一次權限盤點,確認沒有過期帳號、過度授權或共用帳號的情況;同時每月審查一次關鍵操作日誌,例如 API 金鑰異動、大量資料匯出與異常登入嘗試。這些做法雖然看似繁瑣,卻是通過國際安全認證與維持客戶信任的必要投資。外部參考資料可參閱 NIST Cybersecurity Framework 與 ISO 27001 國際標準。
OpenClaw 安全設定的最佳實踐有哪些?
綜合以上討論,企業在規劃 OpenClaw 安全設定時,可以遵循以下五項最佳實踐。第一,導入前就成立跨部門安全小組,成員包含 IT、法遵、資安與業務代表,確保安全架構符合實際營運需求。第二,採用「預設拒絕」原則,所有新帳號與新連線都從最低權限開始,再根據工作需要逐步開放。第三,啟用多因素驗證(MFA),尤其是超級管理員與能夠存取敏感資料的部門管理員。第四,定期進行權限審查與漏洞掃描,建議每季度至少一次,並在員工離職當日立即回收所有權限。第五,建立事件應變流程,包含通報窗口、應變步驟、與主管機關的溝通模板,並每年至少演練一次。
此外,企業也可以將 OpenClaw 的安全設定與現有資安工具串接,例如將日誌送到 SIEM 系統、將異常登入通知送到 Slack 或 Telegram、或將備份狀態寫入監控儀表板。這種「自動化資安監控」不僅能減少人工檢查的負擔,也能在問題發生的第一時間發出警報。對於已經有 AI 客服或對話式商務需求的企業,可以參考 AI 客服機器人部署指南,了解如何在安全架構下同步上線多渠道客服。
OpenClaw 安全設定常見問題有哪些?
OpenClaw 是否支援私有化部署?
是的,OpenClaw 支援地端與私有雲部署,讓企業可以將核心資料與 Agent 運算環境保留在自有基礎設施中,進一步降低資料外洩風險。
如何設定不同部門的資料存取權限?
透過 RBAC 角色權限管理,管理者可以為各部門建立獨立工作空間,並設定 Super Admin、Department Admin、Editor 與 Viewer 四種角色,落實最小權限原則。
OpenClaw 的操作日誌可以保留多久?
預設保留期為 12 個月,企業也可以根據合規需求延長至 24 或 36 個月,並匯出到外部 SIEM 或雲端儲存服務長期保存。
OpenClaw 是否符合 GDPR 與台灣個資法?
OpenClaw 提供資料加密、存取紀錄、個資刪除與資料可攜功能,並可協助企業建立符合 GDPR 與台灣個資法要求的技術與組織措施。
如果員工離職,權限如何快速回收?
管理者可以在後台一鍵停用帳號,並透過 SSO 整合讓員工離職時自動失去所有 OpenClaw 存取權限,避免帳號滯留造成安全風險。


