
快速重點:3 分鐘看懂 OpenClaw 私有化部署
- 私有部署讓數據留在企業端
- 多層級權限避免資料越權存取
- 稽核日誌滿足合規與資安要求
- 適合金融、醫療、電商等高監管產業
- 導入週期約 2 到 4 週可完成
為什麼企業需要考慮 OpenClaw 私有化部署?
因為資料主權、合規壓力與資安風險,讓越來越多企業選擇將 AI 自動化系統部署在自有環境中。
根據 Gartner 2026 年 AI 技術成熟度報告,超過 75% 的企業在導入生成式 AI 時,將「資料隱私與治理」列為首要風險。雲端 SaaS 雖然方便,但客戶對話、財務報表、產品資料一旦經過第三方伺服器,就可能觸及法規紅線。對於金融、醫療、法律、電商與政府機關而言,私有化部署幾乎是必要選項,因為它讓所有資料流都留在企業可控的網路邊界內。
OpenClaw 的私有化部署不只是把軟體裝到本地伺服器,而是提供完整的企業級架構:從容器化部署、角色權限管理、API 金鑰隔離,到操作稽核日誌與自動備份。這樣的設計讓資安團隊能清楚知道「誰、在什麼時間、對哪份資料做了什麼操作」。當企業需要通過 ISO 27001、GDPR 或台灣個資法稽核時,這些紀錄就是最有力的證據。此外,私有化部署也能降低對外部網路的依賴,即使發生雲端服務中斷,內部自動化流程仍能持續運作。
OpenClaw 私有化部署與雲端版本有什麼差異?
主要差異在資料存放位置、權限控制深度、客製化彈性與合適支援等級。
核心差異:雲端版由 OpenClaw 託管,適合快速驗證;私有版部署在企業自有環境,適合對資料主權與合規有嚴格要求的組織。
雲端版本適合中小企業或團隊快速啟動自動化,例如先用 AI 社群自動化 測試發文節奏,或用 n8n 自動化工作流 串接 Gmail 與 Google Sheets。這些場景對資料敏感度較低,雲端版本可以立即上線、按月付費。然而,當自動化流程開始處理客戶個資、訂單資料、財務報表或內部知識庫時,雲端版本就可能無法滿足企業資安政策。
私有化部署則把整個 OpenClaw 控制平面與資料平面都搬到企業內部。這意味著企業可以自訂網路區段、整合內部 SSO(單一登入)、連接私有資料庫,甚至根據內部資安規範調整加密方式。根據 NIST AI Risk Management Framework,AI 系統的治理必須涵蓋資料生命週期、模型存取與系統監控。私有化部署讓這些治理動作可以落地到企業既有資安框架中,而不是依附於外部供應商的控制權限。
如何規劃 OpenClaw 私有化部署的基礎架構?
建議採用三層架構:應用層、資料層與網路隔離層,並搭配反向代理與負載平衡。
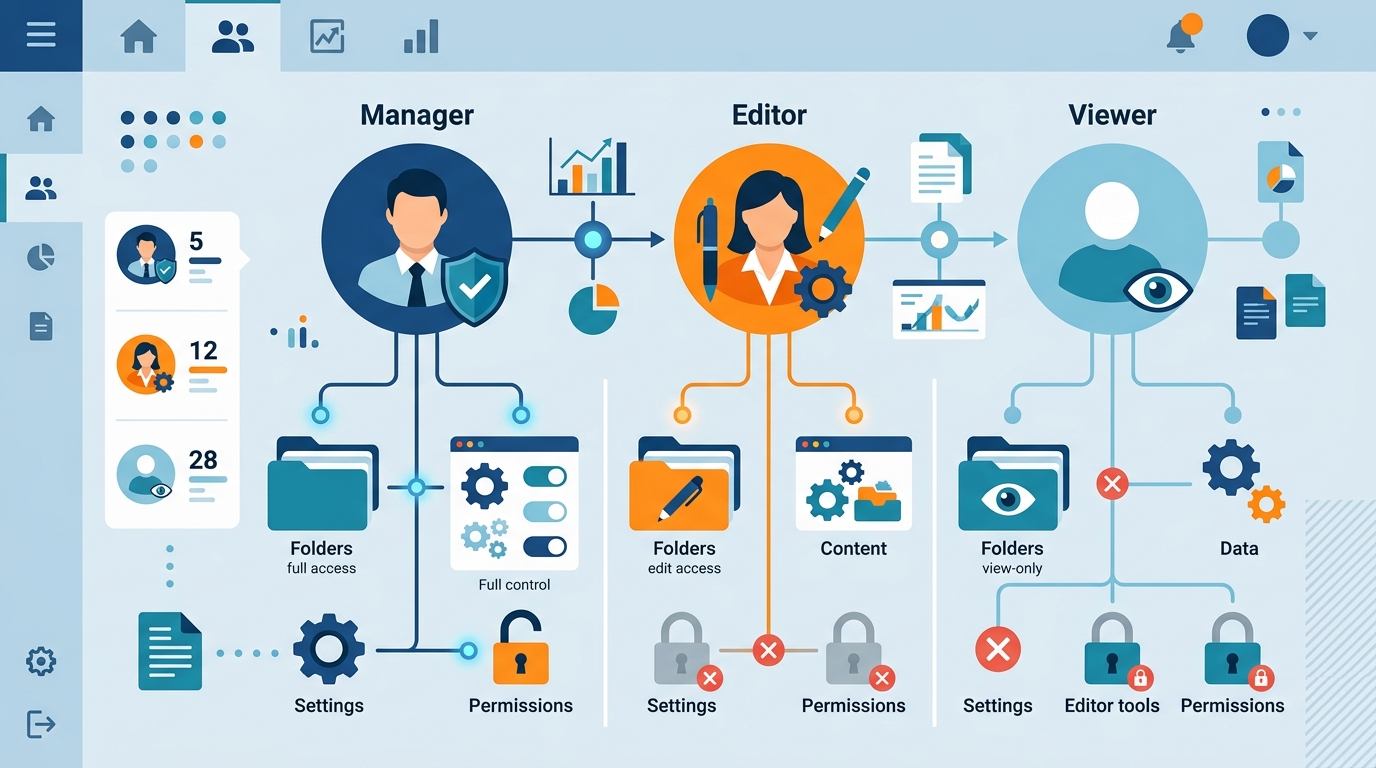
第一層是應用層,負責運行 OpenClaw 核心服務、n8n 工作流引擎與 AI 代理。這一層通常以 Docker 或 Kubernetes 容器化部署,便於擴展與版本管理。第二層是資料層,包含 PostgreSQL、Redis 與物件儲存,用於保存工作流狀態、對話紀錄與媒體檔案。這一層必須啟用加密、定期備份,並限制僅有應用層能透過內部網路存取。第三層是網路隔離層,透過防火牆、VPN 或 Zero Trust 架構,將 OpenClaw 與外部網路區隔,僅開放必要的 API 端口與管理介面。
在實際導入時,企業可以選擇完全地端部署、私有雲或混合雲。完全地端適合資料絕不能外流的場景;私有雲則兼顧彈性與控制;混合雲讓公開資料在雲端處理、敏感資料留在地端。根據 McKinsey 數位轉型研究,2026 年已有超過 60% 的亞洲企業採用混合雲策略,以平衡創新速度與合規要求。OpenClaw 的模組化架構支援這三種模式,讓企業可以從混合雲開始,逐步過渡到完全私有。
團隊權限管理應該如何設計?
建議採用 RBAC(角色型存取控制)原則,將成員分為管理員、編輯者、檢視者與外部協作者四種角色。
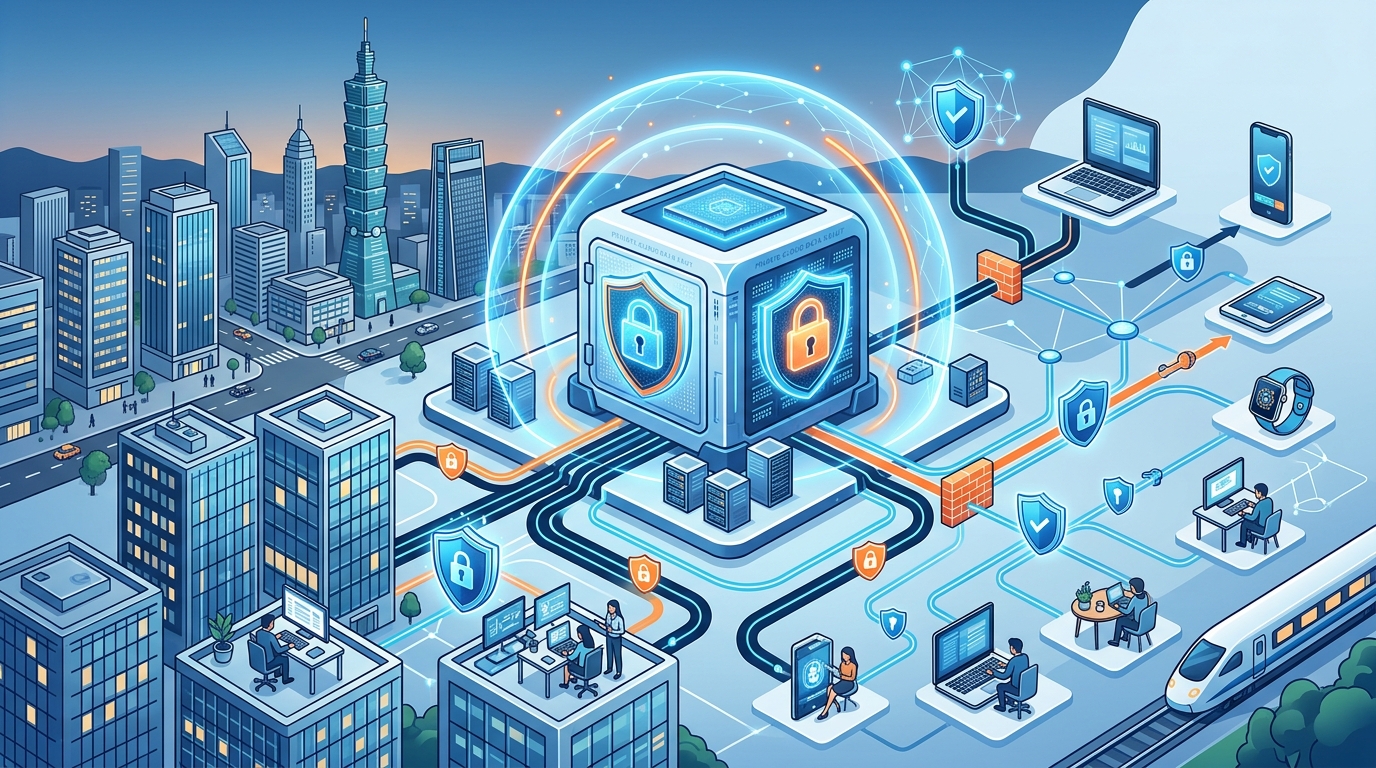
管理員擁有最高權限,可以建立工作空間、設定全域安全政策、管理 API 金鑰與查看稽核日誌。編輯者能夠建立與修改自動化流程,但無法變更系統設定或存取其他成員的私人資料。檢視者只能查看報表與執行結果,適合主管或客戶進行進度追蹤。外部協作者則限於特定專案或特定流程,適合顧問、外包團隊或臨時夥伴。這種分層設計能避免「一個帳號拿到所有鑰匙」的風險,也讓權責更容易對應到組織架構。
在 OpenClaw 中,權限可以細到「單一工作流」與「單一連線」層級。例如,財務自動化流程只能由財務部門與指定主管存取;AI 客服 連線只能由客服主管與資安窗口查看金鑰。根據 GDPR 官方說明,資料處理必須遵循「最小權限原則」(Principle of Least Privilege),只給予完成工作所需的最低權限。OpenClaw 的權限系統正是圍繞這個原則設計,讓企業在導入自動化的同時,不會放寬內部資安邊界。
私有化部署如何滿足合規與稽核要求?
關鍵在於完整的稽核日誌、資料加密、存取控管與定期備份策略。
稽核日誌是合規的基礎。OpenClaw 私有化部署會記錄每一次登入、每一次流程執行、每一次 API 呼叫與每一次資料存取。這些日誌可以匯出到 SIEM(安全資訊與事件管理)系統,例如 Splunk 或 Elastic Security,讓資安團隊能即時偵測異常。例如,若某個帳號在凌晨 3 點大量下載客戶資料,系統就會自動觸發告警。對於需要通過 ISO 27001 或台灣個資法第 27 條安全維護措施稽核的企業,這些紀錄能大幅縮短準備時間。
資料加密也同樣重要。靜態資料應使用 AES-256 加密,傳輸資料應使用 TLS 1.3。OpenClaw 支援企業自帶金鑰(BYOK),讓加密金鑰由企業自行管理,進一步降低供應商存取敏感資料的可能性。定期備份則建議採用 3-2-1 原則:至少 3 份副本、2 種不同儲存媒介、1 份異地備份。當企業將 AI 自動化行銷 ROI 納入評估時,這些資安投入雖然會增加前期成本,但能有效降低資料外洩帶來的罰金與商譽損失,長期來看是值得的。
哪些產業最適合導入 OpenClaw 私有化部署?
金融、醫療、法律、電商、政府與大型製造業,因為資料敏感度高、合規要求嚴格,最適合私有部署。
金融業需要保護客戶交易紀錄、投資組合與信用資料,任何外洩都可能導致監管罰款。醫療機構則受 HIPAA 與台灣醫療法規約束,病歷與診斷資料必須嚴格控管。法律事務所處理的案件資料、合約與當事人資訊也高度敏感。電商雖然不如金融醫療嚴格,但訂單、金流與會員資料仍是核心資產,一旦外洩將嚴重影響消費者信任。政府機關與大型製造業則可能涉及國家安全或供應鏈機密,更需要完全可控的部署環境。
不過,即使是新創或中小型企業,只要開始處理個資或商業機密,也應該提早規劃資料架構。根據 IBM《2025 Cost of a Data Breach Report》,全球資料外洩平均成本已達 488 萬美元,而台灣與亞洲地區的數字同樣持續攀升。與其等到發生事故再補強,不如在導入 AI SEO 自動化 或 AI 社群自動化 時,一併評估私有化部署。這樣可以避免日後資料量變大、流程變複雜時,被迫進行痛苦的系統遷移。
如何開始你的第一次 OpenClaw 私有化部署?
建議分四階段進行:需求評估、POC 驗證、生產環境部署與持續維運。
第一階段是需求評估,與資安、法遵、IT 與行銷團隊共同確認哪些資料不能外流、哪些流程需要自動化、以及現有系統如何串接。第二階段是 POC 驗證,選擇 1 到 2 個高價值且低敏感的流程,例如內部報表自動化或通知推播,在測試環境中驗證架構穩定性。第三階段是生產環境部署,完成 SSL、備份、監控與權限設定後正式上線。第四階段是持續維運,定期檢視日誌、更新元件、複權限與執行災難演練。
整個過程通常需要 2 到 4 週,視企業規模與整合複雜度而定。對於沒有內部 DevOps 團隊的企業,可以選擇由 OpenClaw 企業導入服務提供技術顧問與代管維運。這種方式能兼顧私有部署的資料主權,同時降低內部技術負擔。導入成功後,企業就能放心地讓 AI 客服、n8n 工作流與 AI 代理 24 小時運作,而不必擔心資料離開公司邊界。
關於 OpenClaw 私有化部署,你還應該知道什麼?
OpenClaw 私有化部署需要什麼硬體規格?
基本建議是 4 vCPU、8GB RAM 與 100GB SSD 儲存,適合同時運行 5 到 10 個中型工作流。如果企業同時運行大量 AI 代理、視覺生成或高頻 API 串接,建議提升到 8 vCPU 與 16GB RAM。資料庫與檔案儲存可以分離部署,以提升穩定性與備份效率。實際規格應根據並發量、資料量與 AI 模型運算需求進行壓力測試後調整。
私有化部署會不會影響自動化流程的功能?
不會。OpenClaw 私有部署與雲端版本使用相同核心引擎,n8n 工作流、AI 代理、記憶系統與多平台發布功能都能完整使用。差別在於企業需要自行管理外部 API 連線,例如 LINE、Instagram 或 Facebook 的金鑰申請與權限設定。相對地,企業可以串接更多內部系統,例如 ERP、CRM 或私有資料庫,這是雲端版本無法輕易做到的。
團隊權限設定後還可以調整嗎?
可以。OpenClaw 支援動態權限調整,管理員可以隨時新增、修改或移除角色與權限。所有變更都會記錄在稽核日誌中,方便回溯與責任釐清。建議每季進行一次權限複查,確認離職員工帳號已停用、臨時權限已回收,並檢視是否有異常的權限提升行為。
私有部署的資料備份要怎麼做?
建議採用 3-2-1 備份原則:至少 3 份副本、2 種儲存媒介、1 份異地備份。資料庫每日自動備份,媒體檔案與工作流設定每週備份,並定期進行還原演練。備份檔案本身也應加密,且只有授權人員能存取。這樣即使發生硬體故障或勒索軟體攻擊,也能在數小時內恢復運作。
私有化部署適合新創公司嗎?
如果新創公司處理的是一般行銷資料或公開內容,雲端版本通常更經濟實惠。但當新創涉及金融、醫療、法律科技或企業級 SaaS 產品時,私有化部署能幫助建立客戶信任,並在募資或大型客戶洽談時展示資安實力。許多 B2B 新創會先從雲端版本驗證產品市場契合度,再於取得合規需求後轉向私有部署。
OpenClaw 私有化部署的導入週期大約多久?
標準導入週期約 2 到 4 週。前 1 週進行需求訪談與環境準備,第 2 到 3 週進行 POC 與系統整合,第 4 週進行權限設定、教育訓練與正式上線。如果企業已有容器化基礎建設與 DevOps 流程,週期可以縮短;若需要整合大量遺留系統或通過特別稽核,則可能延長到 6 到 8 週。


